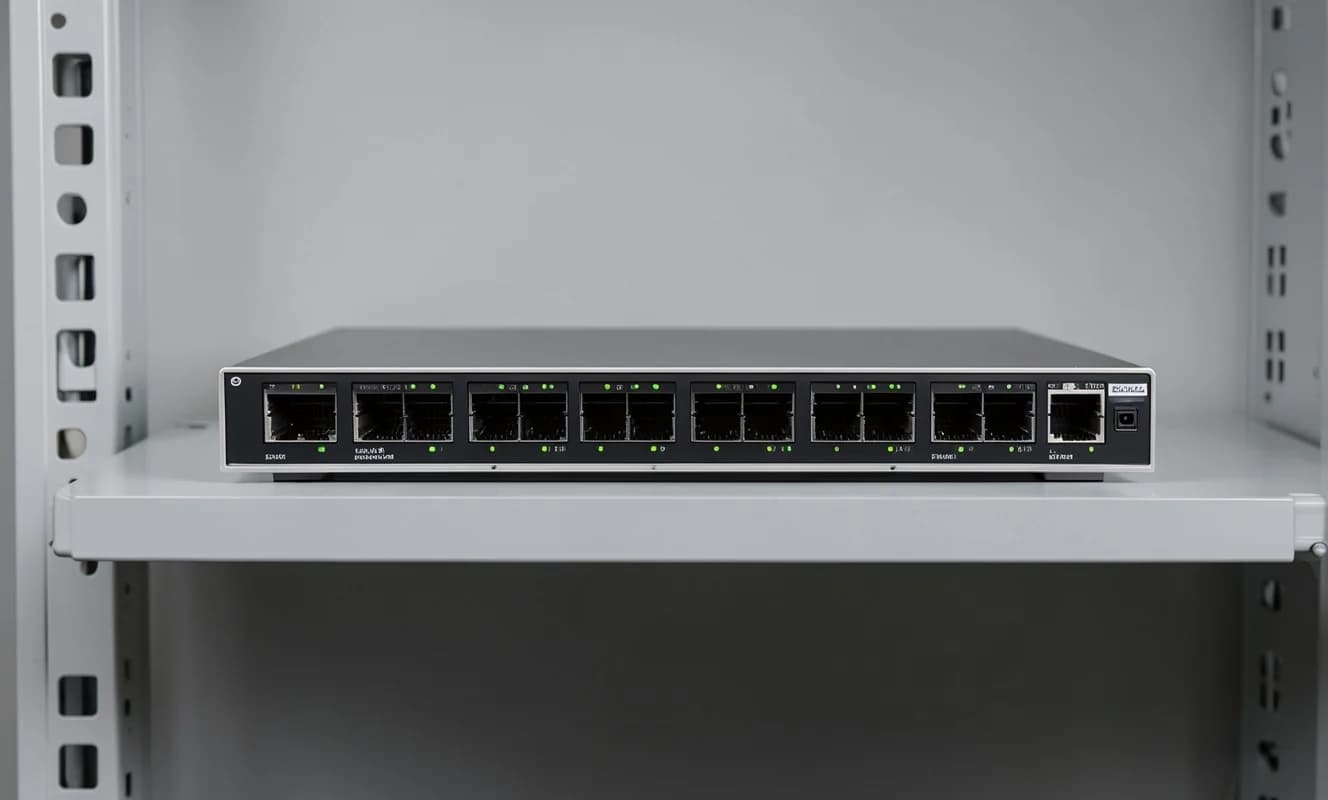
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Zyxel GS1900 serisi akıllı yönetilebilir anahtarlardaki yığın tabanlı taşma açığının (CVE-2026-7273) yetkisiz saldırganlar tarafından yerel ağdan HTTP istekleriyle işletim sistemi komutları çalıştırmak için kullanıldığını onayladı.
CISA bu açığı Bilinen İstismar Edilen Güvenlik Açıkları (KEV) Kataloğu'na ekleyerek, Bağlayıcı Operasyonel Yönerge (BOD) 26-04 uyarınca Federal Sivil Yürütme Kollu (FCEB) ajanslarına Perşembe günü sonuna kadar cihazlarını güvence altına almasını emretti.
Zyxel 16 Haziran'da güvenlik güncellemelerini yayınlamış olsa da, danışma belgesini aktif istismarı yansıtacak şekilde henüz güncellemedi.