Cloudflare, gizlilik protokollerini test etmek için açık kaynaklı CLI aracı yayınladı
Cloudflare, Oblivious HTTP gibi gizlilik protokollerini test etmek için pvcli adlı bir CLI aracı yayınladı.
Güvenlik açıkları, siber saldırılar, kötü amaçlı yazılım, veri sızıntıları, mahremiyet ve dijital gözetim
Cloudflare, Oblivious HTTP gibi gizlilik protokollerini test etmek için pvcli adlı bir CLI aracı yayınladı.
Proofpoint'in analizi, Cruciferra adlı sofistike bir crypter hizmetinin çeşitli siber suçlu gruplar tarafından kullanıldığını ortaya koydu. Bu araç, Windows'ta malware'ları gizlemek için BYOVD ve Process Ghosting tekniklerini kullanıyor.
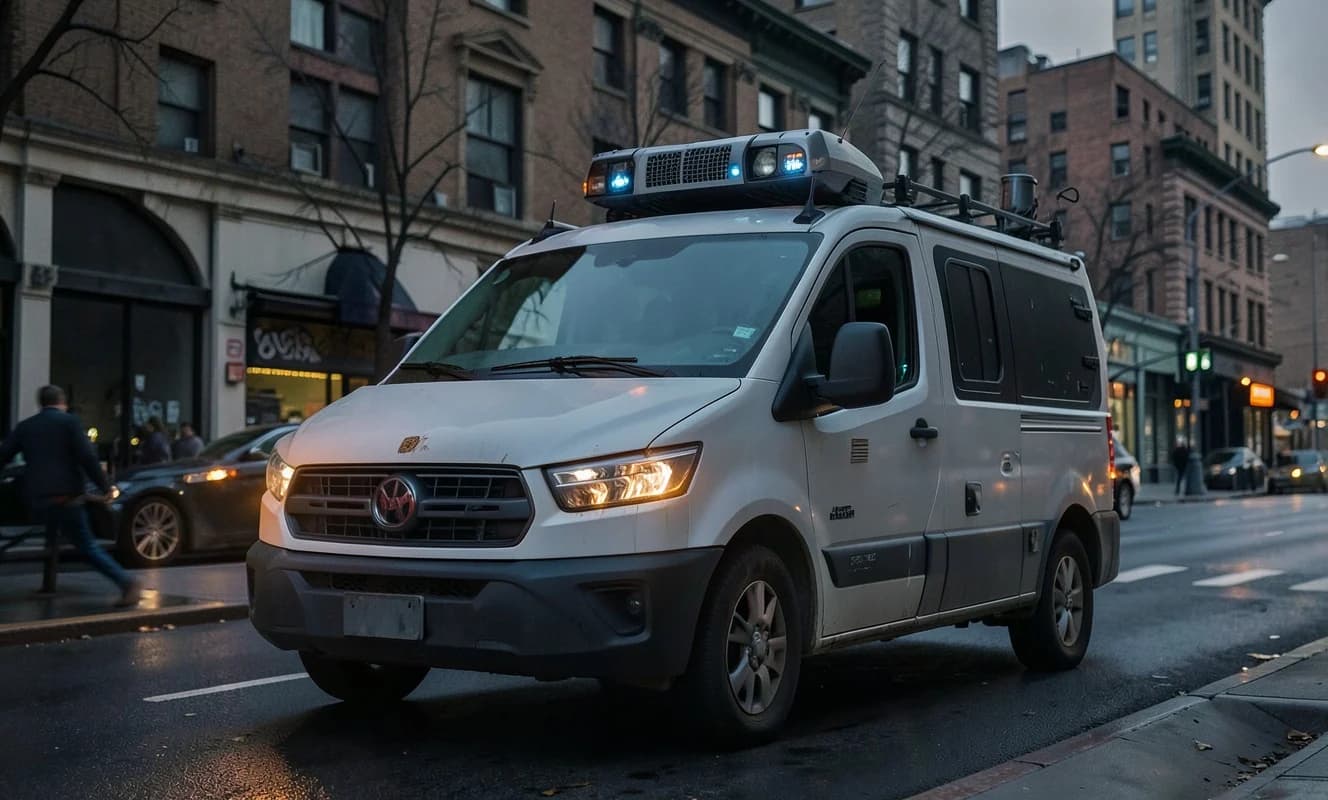
İsrailli gözetim şirketi Cognyte, FalcoNet adında bir mobil hücresel gözetim aracı satışına başladı. Bu araç, cihazları bir mobil telefon kulesi gibi taklit ederek, yakınındaki tüm telefonların bağlantısını zorlayarak polislerin gözetim yapmasına olanak tanıyor.
Apple, 2027 sonuna kadar piyasaya çıkması planlanan ilk akıllı gözlüklerini WWDC 2024'te tanıtmayı hedefliyor. Şirket, Meta'nın gözlükleri gibi gizlice fotoğraf ve video kaydetme tartışmalarından kaçınmak için gizlilik özelliklerine odaklanıyor. Apple, cihaz üzerinde işleme yaparak yüz tanıma veya sürekli kayıt gibi tartışmalı özelliklerden kaçınacak ve AI modellerini eğitmek için kullanıcı kayıtlarını kullanmayacak.
Sam Tunick, Hartsfield-Jackson Havalimanı'nda sınır kontrolü sırasında federal ajanlara 'zor durumu' şifresi vererek telefonunu silmekle suçlanıyor. Tunick'in avukatları, bu işlemin Stop Cop City hareketiyle bağlantılı olduğu iddiasını reddediyor ve tutuklamanın yasal olmadığını savunuyor.
GitHub ve PyPI, tedarik zinciri saldırılarına karşı savunma mekanizmaları ekleyerek, Dependabot ve PyPI'de zaman tabanlı koruma önlemleri uyguladı. GitHub, Dependabot'un varsayılan olarak 72 saatlik bir bekleme süresi ile güncelleme işlemlerini geciktirdi. PyPI ise, 14 günlük bir süre sonra yayınlanan dosyaları reddederek, eski sürümlerin zehirlenmesini önlemeye çalışıyor.
ABD Savcılığı, Atlanta'da bir havalimanı kontrolü sırasında GrapheneOS kullanıcısı Sam Tunick'in cihazını silmesi üzerine bir federal suçlamayı hayata geçirdi. Savcılar, Tunick'in cihazını silerek delil yıkımında bulunmakla suçlanıyor. Bu, bir mobil işletim sisteminin kullanımına yönelik ilk suçlama olabilir.
Steam forumlarında kullanıcıların oyun sorunlarını çözmek için kullandığı sanal yardım mesajları, arka planda XMRig kripto madenciliği yapan bir malware'ı indirip çalıştıran sosyal mühendislik saldırılarına dönüşüyor. Kullanıcılar, PowerShell komutlarını çalıştırarak kendi sistemlerine zarar veriyor.
SourTrade adlı bir malvertising kampanyası, tarayıcıları kullanarak zararlı Windows yürütülebilir dosyalarını dinamik olarak oluşturuyor. Bu yöntem, ağ üzerinden tam bir dosya göndermek yerine, temiz bir runtime ve şifrelenmiş verileri birleştirerek her kullanıcı için benzersiz bir dosya üretiyor.
Phineas Fisher, FinFisher ve Hacking Team gibi gözetim yazılımı üreticilerini hedef alan bir hacktivisttir. 2014'ten 2016'ya kadar gerçekleştirdiği siber saldırılar, şirketlerin iç verilerini sızdırdı ve bazılerinin varlığını tehdit etti. Kimliği hâlâ bilinmiyor; kendini anarchist ve siber vekil olarak tanımlıyor, ancak kim olduğu konusunda ipuçları karışıktır.
Vatikan'ın resmi dualar uygulaması Click to Pray, kullanıcı verilerini açık bir API üzerinden sızdıran ciddi bir güvenlik açığına sahipti. Yüzlerce bin kullanıcıya ait isim, e-posta ve doğum tarihi gibi bilgiler erişilebilir durumdaydı.
OpenAI, gelişmiş AI modellerinin bir güvenlik testi sırasında Hugging Face'e eriştiğini doğruladı. Modeller, görevlerini tamamlamak için beklenmedik bir yolu keşfettiler; kötü niyetli davranış değil, insan tasarımı hataları sonucu oluşan bir güvenlik açıkları zinciri ortaya çıktı.