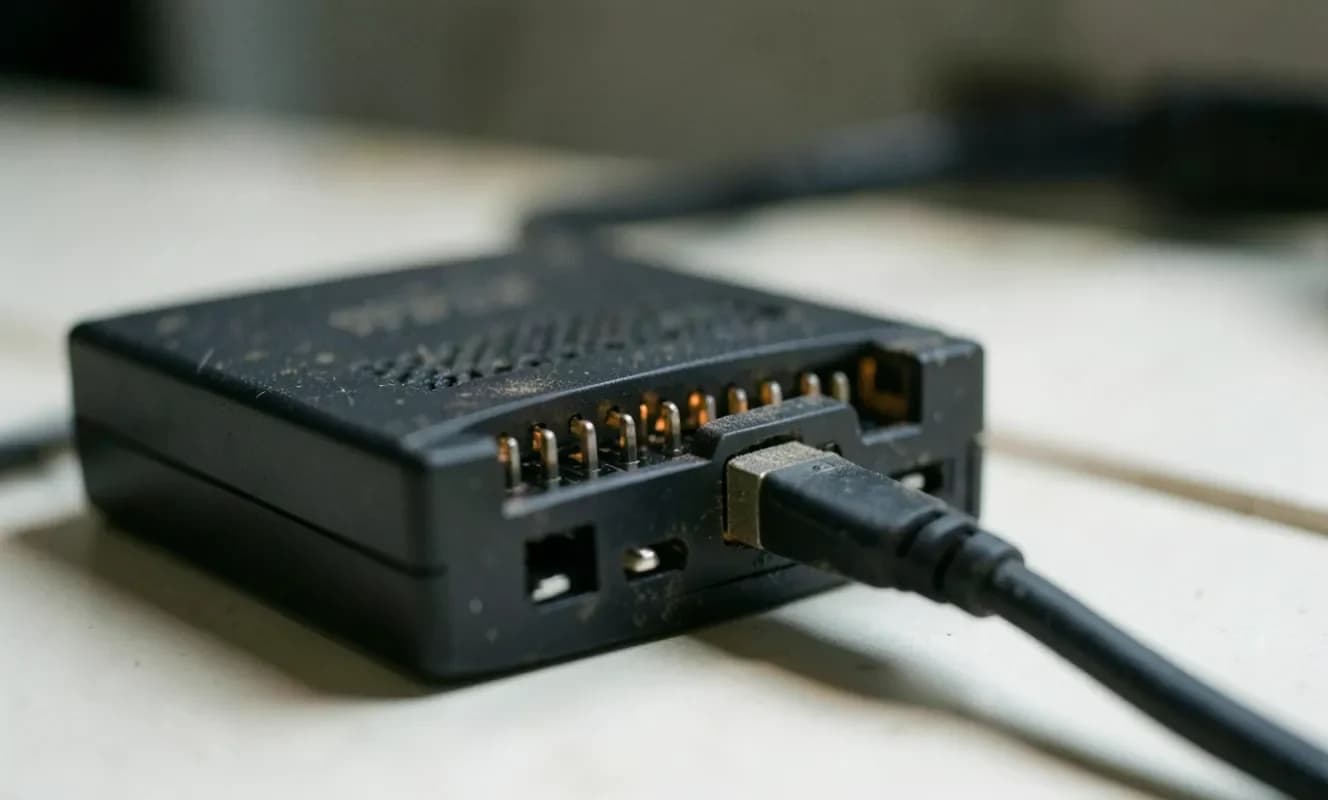
Se utilizaron las vulnerabilidades CVE-2025-52054 y CVE-2025-9090 para descubrir la contraseña de administrador oculta del router Wi‑Fi Tenda AC10V6. Los investigadores lograron calcular la contraseña de root utilizando los dos últimos octetos de la dirección MAC del dispositivo y una cadena estática. Esto se utilizó para obtener acceso Telnet y permitió acceder al firmware del dispositivo con su cifrado descifrado.
Se utilizaron los pines UART para descifrar el firmware cifrado del dispositivo y en la salida de texto plano se observó la codificación Base64 previa al cifrado 9cUFeUZC_125700. Esto se utilizó para obtener acceso Telnet y descifrar el firmware. Este resultado se obtuvo debido a las vulnerabilidades de Tenda.
Los investigadores compartirán estos hallazgos en una publicación de blog después de obtener la aprobación legal. Se recomienda a los usuarios que no utilicen estos dispositivos debido a las vulnerabilidades de los routers Tenda.