AT&T'de 109 Milyon Müşterinin Çağrı Kayıpları Sızıntısı
AT&T'de 2024'teki veri ihlaliyle 109 milyon müşterinin çağrı kayıpları sızdı, çağrı loglarının kişisel veriler oluşturmakta kullanıldığı vurgulanıyor.
Güvenlik açıkları, siber saldırılar, kötü amaçlı yazılım, veri sızıntıları, mahremiyet ve dijital gözetim
AT&T'de 2024'teki veri ihlaliyle 109 milyon müşterinin çağrı kayıpları sızdı, çağrı loglarının kişisel veriler oluşturmakta kullanıldığı vurgulanıyor.
Mısır, Malezya, Brezilya ve diğer ülkelerdeki dijital panolar, güvenlik açığı istismar edilerek pornografik içerik yayınlandı.
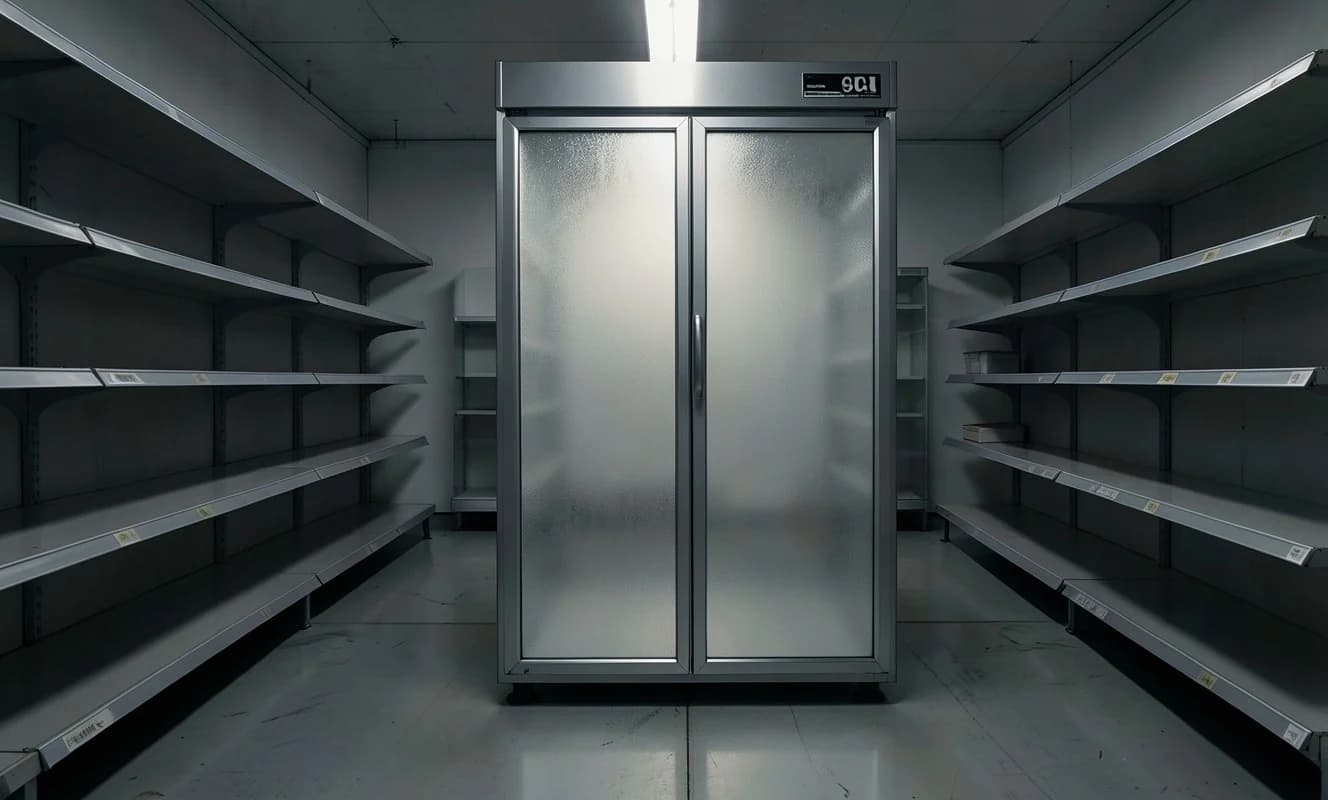
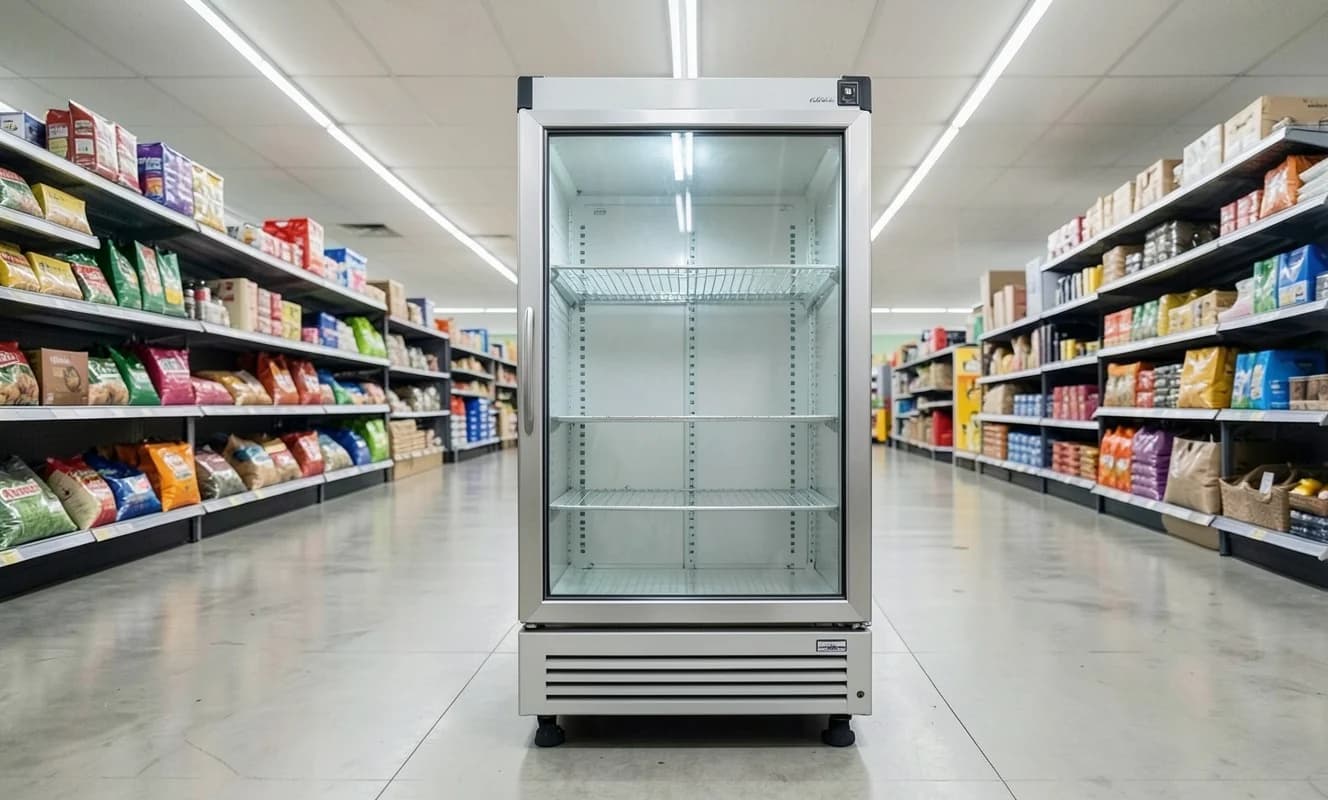
Avrupa genelindeki market zincirlerinin soğutma sistemlerine yönelik şüpheli siber saldırılar dalgası, gıda tedarik zincirlerinin güvenliği konusunda endişeleri yeniden gündeme getirdi.
İçişleri Bakanlığı ve Emniyet Genel Müdürlüğü koordinasyonuyla 5 günde 11 ilde yapay zeka destekli siber açık izleme ve kontrol faaliyetlerine dayanan operasyonlar düzenlendi.
Belçika ve İsveç'te büyük market zincirlerinin buz dolapları uzaktan erişim yoluyla manipüle edilerek 50 °C'ye kadar ısınmış, tonlarca ürün bozulma riskiyle karşı karşıya.
CVE-2026-97229 numaralı kritik güvenlik açığı, GitLab'in CI/CD düzenli ifade derleyicisindeki bir tamsayı taşması nedeniyle ortaya çıkıyor ve aktif olarak istismar ediliyor.
Synology, Aralık 2024'te yamalanan bir güvenlik açığını sömürerek NAS cihazlarına saldıran C3RB3R fidye yazılımı tehdidine karşı kullanıcıları DSM yazılımını hemen güncellemeye ve otomatik güncellemeleri etkinleştirmeye çağırdı.
Hırsızlar Belçika ve İsveç'teki market zincirlerinin internete bağlı dondurucularını uzaktan 50 °C'ye çıkararak gıda stoklarını tahrip etti; benzer bir saldırı birkaç hafta önce Fransa'da gerçekleşmişti.
Blockchain istihbarat şirketi Chainalysis, saldırganların 'ofansif ajanik teknikler' ile iç sistemlerine yetkisiz erişim sağladığını ve bazı müşteri bilgilerinin ele geçirildiğini duyurdu.
Ivanti, Connect Secure uzaktan erişim ağ geçidindeki CVE-2026-111357 ve CVE-2026-118527 numaralı iki güvenlik açığını, Ekim ayından beri aktif olarak istismar edilen bir saldırı zincirinin parçası olarak yamaladı.
Ukrayna Hava Kuvvetleri, Air Alarm uygulamasının düşman müdahalesine uğradığını ve sahte radyasyon, nükleer ve kimyasal tehdit uyarılarının kullanıcılara gönderildiğini açıkladı.
Cisco Talos araştırmacıları, VOLTA-AUTODOXER adlı kendini silen bir Windows infostealer'ın çalınan verileri Anthropic'in Claude modeline göndererek hedeflerin değerini sıraladığını ve ardından kendini sildiğini tespit etti.