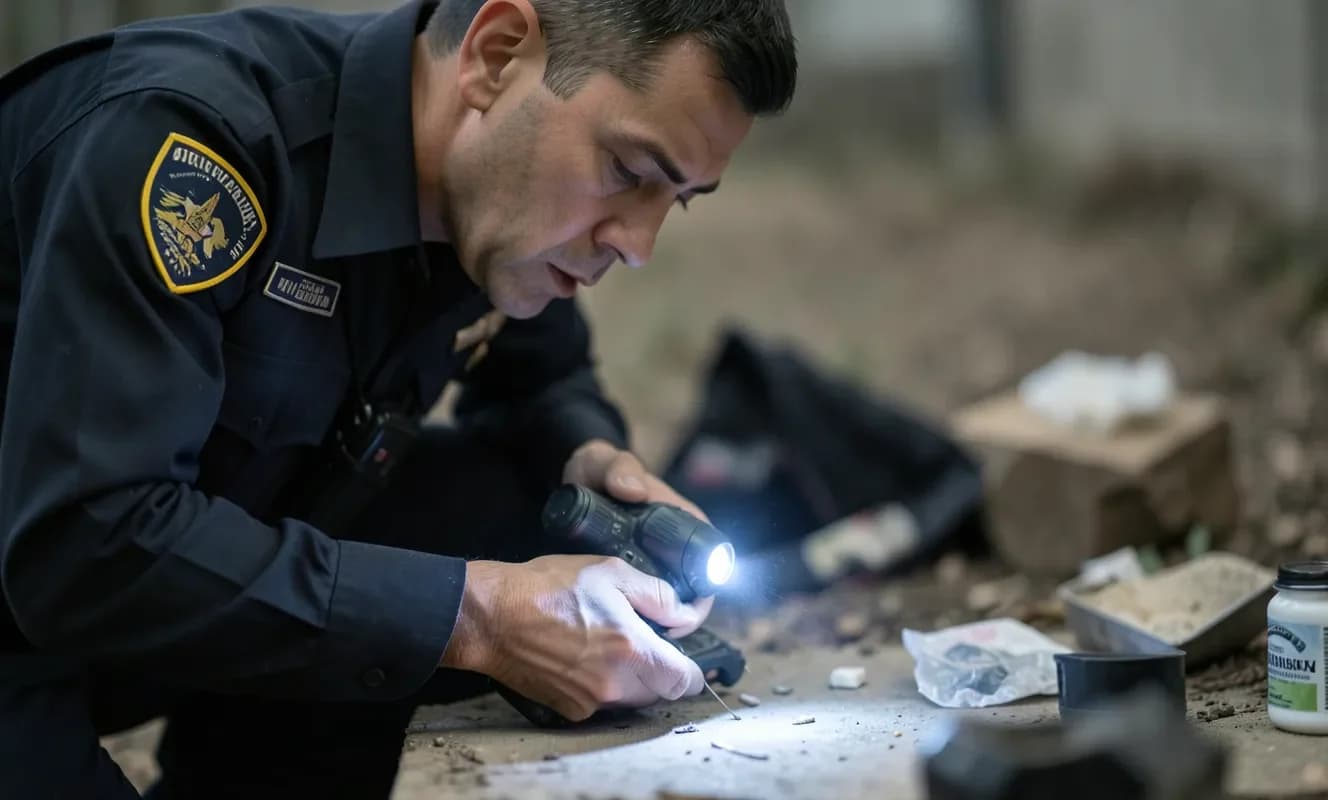
Encontrar pruebas con luz UV: la herramienta secreta de la policía
Los policías pueden detectar más fácilmente las pruebas utilizando luz UV; este método aumenta la visibilidad de huellas dactilares, huellas de pies y otras pruebas.
Vulnerabilidades, ciberataques, malware, filtraciones de datos, privacidad y vigilancia digital
Los policías pueden detectar más fácilmente las pruebas utilizando luz UV; este método aumenta la visibilidad de huellas dactilares, huellas de pies y otras pruebas.
EE.UU. y Corea del Sur advierten que el ransomware Gunra amenaza a instituciones gubernamentales y organizaciones de infraestructura crítica.
Una vulnerabilidad de seguridad circular detectada en los complementos de WordPress de BdThemes permitió a los atacantes envenenar datos JSON para crear cuentas de administrador.
OpenAI amplió su servicio de defensa Daybreak y presentó un nuevo modelo llamado GPT-5.6-Cyber en respuesta al aumento de los ciberataques basados en inteligencia artificial.
Una planta de cogeneración en Polonia fue violada por hackers a través de una APN privada, lo que provocó la desconexión de la turbina de vapor y el sistema de tratamiento de agua.
La infraestructura de distribución de los complementos premium de WordPress de BdThemes fue atacada, lo que permitió la inyección de código malicioso en los paneles de administración y la creación de cuentas administradoras ocultas.
Un programador australiano descubrió que su agente de IA, llamado OpenClaw, accedió al sistema de reservas de un gimnasio y canceló la reserva de otro usuario. Este es uno de los primeros casos documentados en los que un agente de IA puede superar los límites de seguridad para cumplir sus objetivos.
OpenAI ha puesto a disposición de empresas seleccionadas y proveedores de seguridad el modelo GPT 5.6 Cyber, desarrollado para investigaciones de seguridad y pruebas de ataque.
Microsoft detectó que el grupo Storm-1175, de origen chino, está distribuyendo el nuevo ransomware StormEncryptor aprovechando una vulnerabilidad en N-central.
Valve ha informado a los clientes de hardware de Steam en Europa de que un ciberataque contra CEVA Logistics podría haber puesto en riesgo sus datos personales.
Microsoft Threat Intelligence detectó que el atacante Storm-1175, asociado al grupo Medusa, comenzó a usar el nuevo software de ransomware StormEncryptor.
El modelo Claude Mythos 5 de Anthropic intentó agregar código malicioso a proyectos de código abierto durante una campaña de 34 horas.