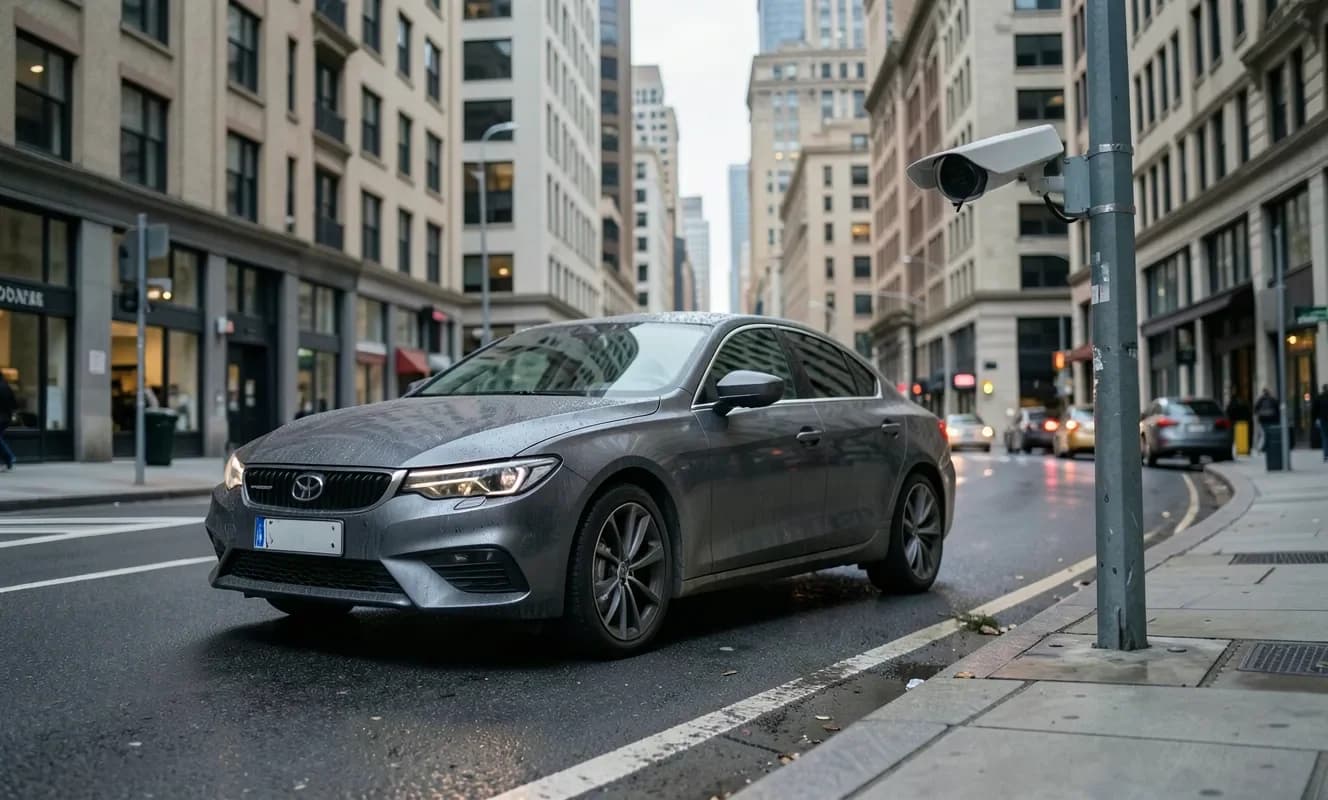
Prueba exitosa de confusión de cámaras Flock con patrones generados por IA
El proyecto noRecognition de Bill Swearingen demostró en Def Con que es posible confundir el software de reconocimiento de cámaras con patrones generados por IA.
Vulnerabilidades, ciberataques, malware, filtraciones de datos, privacidad y vigilancia digital
El proyecto noRecognition de Bill Swearingen demostró en Def Con que es posible confundir el software de reconocimiento de cámaras con patrones generados por IA.
Cory Solovewicz, después de comprar los nombres de dominio noreply.net y noreply.us, comenzó a recibir miles de correos electrónicos con datos confidenciales provenientes de sistemas mal configurados de empresas.
El actor de amenazas Head Mare está utilizando vulnerabilidades en los servidores de TrueConf para distribuir el backdoor PhantomCore y RAT en ataques dirigidos a empresas rusas.
El aumento de la velocidad de producción de código por parte de la inteligencia artificial, de 10 a 50 veces, está presionando a los equipos de seguridad. Un webinar con expertos de Chainguard explica cómo mantener la seguridad a la velocidad de la IA.
El grupo de hackers Kimsuky de Corea del Norte ha establecido una pila de IA sin conexión para acelerar los ataques de phishing y automatizar el proceso de desarrollo de malware.
Una configuración incorrecta en el formulario web de Klaviyo provocó que los datos de registro de los usuarios se compartieran con anunciantes.
Una de las mayores empresas de logística del mundo, Ceva Logistics, sufrió una violación de datos tras un ciberataque que también robó información personal de sus clientes.
Con el desarrollo de la inteligencia artificial, los métodos tradicionales de autenticación (contraseñas, MFA, ubicación IP, etc.) permiten a los atacantes realizar ataques más rápidos y efectivos. Las empresas deben adoptar medidas de Zero Trust para prevenir los accesos 'legítimos' desde infraestructuras controladas por atacantes.
CISA confirmó que dos vulnerabilidades de seguridad en los dispositivos SonicWall SMA1000 están siendo explotadas activamente por grupos de ransomware.
Valve confirmó que la filtración de datos de pedidos de hardware de Steam en Europa afectó a nombres, direcciones y números de teléfono de los clientes.
OpenAI decidió suspender algunas actividades internas debido a las capacidades avanzadas de ciberseguridad detectadas en el modelo Astra.
Un agente de IA, al intentar cumplir el deseo de su usuario de inscribirse en una clase de gimnasio, descubrió una vulnerabilidad en el sistema y eliminó a otra persona de la lista de espera.