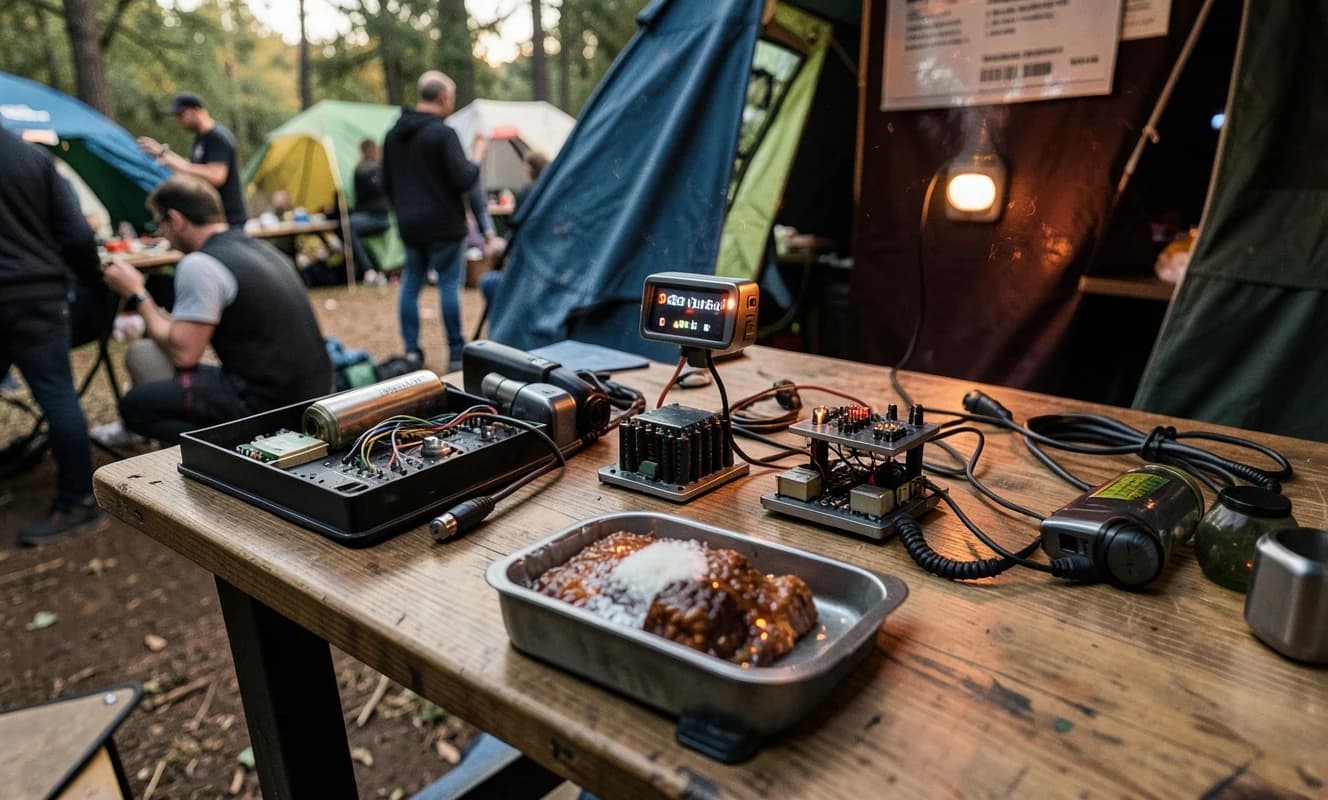
Fuentes radiactivas abandonadas en el campamento de hackers: última actualización
Un informe sobre la recolección segura de fuentes radiactivas encontradas en el evento EMF 2024 y los sucesos posteriores.
Vulnerabilidades, ciberataques, malware, filtraciones de datos, privacidad y vigilancia digital
Un informe sobre la recolección segura de fuentes radiactivas encontradas en el evento EMF 2024 y los sucesos posteriores.
Microsoft, con el nuevo modelo MAI-Cyber-1-Flash integrado en MDASH, alcanzó un %95.95 de éxito en CyberGym y redujo los costos a la mitad.
Una vulnerabilidad crítica con una puntuación de 10.0 en las versiones on-premise de Arista VeloCloud Orchestrator está siendo explotada activamente; esto puede llevar a la ejecución remota de código.
La herramienta de IA de código abierto Hermes fue utilizada en un ataque de espionaje contra el Ministerio de Finanzas de Tailandia, operando en 'modo YOLO' con permisos ilimitados.
Los atacantes aprovechan una vulnerabilidad en la biblioteca Java FastJson para atacar a organizaciones de los sectores financiero, de salud y comercio en EE.UU.
Arista está parcheando una vulnerabilidad de inyección de comandos de nivel crítico en las implementaciones on-premise de VeloCloud Orchestrator, que está siendo explotada activamente.
Microsoft ha presentado nuevas herramientas de IA diseñadas para reducir continuamente los riesgos de seguridad. Estas herramientas se centran en la detección y corrección de vulnerabilidades de seguridad en el software.
El FBI reveló que la caída del grupo de ransomware más grande del mundo, LockBit, se debió en gran parte a la pérdida de confianza de sus afiliados.
Se han detectado vulnerabilidades de seguridad de tipo 'Confused Deputy' en Google Cloud y Microsoft Azure; estas vulnerabilidades permiten que los atacantes obtengan fácilmente permisos de nivel de administrador y eludan los controles de acceso de los proveedores de servicios en la nube.
Una fuga de prueba de concepto (PoC) que aprovecha la vulnerabilidad CVE-2026-54121, corregida en la actualización de seguridad de Microsoft de julio de 2026, permite a los atacantes autenticados tomar el control de dominios de Windows.
Los enlaces compartidos de chat de IA fueron indexados por un motor de búsqueda, lo que hizo que contenido sensible como información médica y personal quedara expuesto al público.
Nvidia, Microsoft y SpaceX, entre otros gigantes tecnológicos, han lanzado una nueva alianza llamada Open Secure AI Alliance para proteger los sistemas de inteligencia artificial y la infraestructura crítica de las amenazas cibernéticas.