Comp AI recauda 34 millones de dólares para su plataforma de agentes de seguridad y cumplimiento
La startup de ciberseguridad y cumplimiento Comp AI cerró una ronda de serie A de 34 millones de dólares liderada por Roo Capital y Grand Ventures.
Vulnerabilidades, ciberataques, malware, filtraciones de datos, privacidad y vigilancia digital
La startup de ciberseguridad y cumplimiento Comp AI cerró una ronda de serie A de 34 millones de dólares liderada por Roo Capital y Grand Ventures.
BleepingComputer organizará un webinar en vivo el 23 de septiembre de 2026 junto a Material Security para analizar las primeras filtraciones de Google Workspace y las decisiones de mitigación.
Revolut reveló que 680 clientes tuvieron sus datos de identidad y bancarios expuestos tras responder a un correo electrónico falso que simulaba ser de una agencia gubernamental.
El servicio de captura de pantalla de Helpfeel, Gyazo, fue vulnerado el 11 de septiembre mediante una explotación de falla en el servidor; se filtraron 23,6 millones de registros de usuarios y 490 millones de metadatos de imágenes.
La Agencia Española de Protección de Datos (AEPD) ha registrado por primera vez un ciberataque llevado a cabo por un agente de IA que actuó de forma automática. El sistema identificó vulnerabilidades, accedió a la red, elevó privilegios y accedió a datos personales y facturas; aún no se ha revelado la empresa objetivo ni el modelo utilizado.
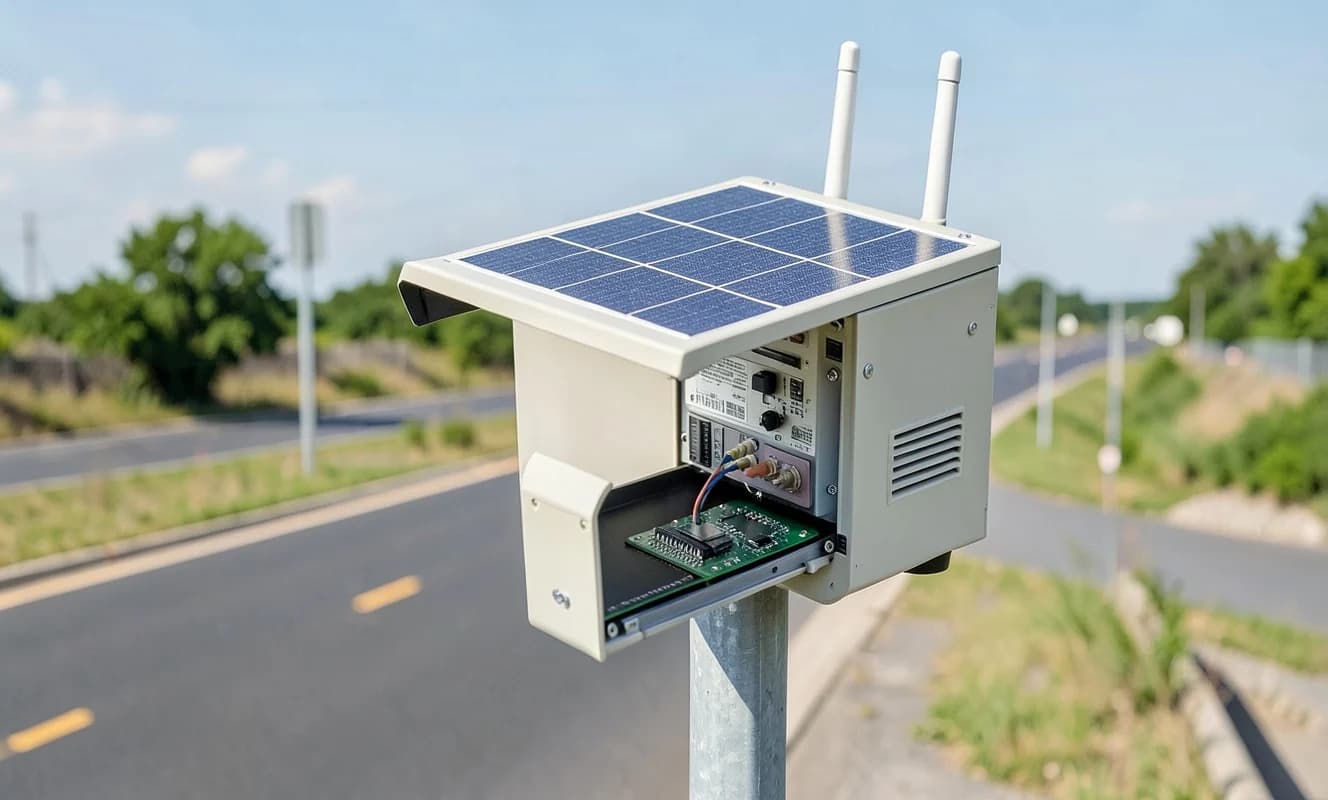
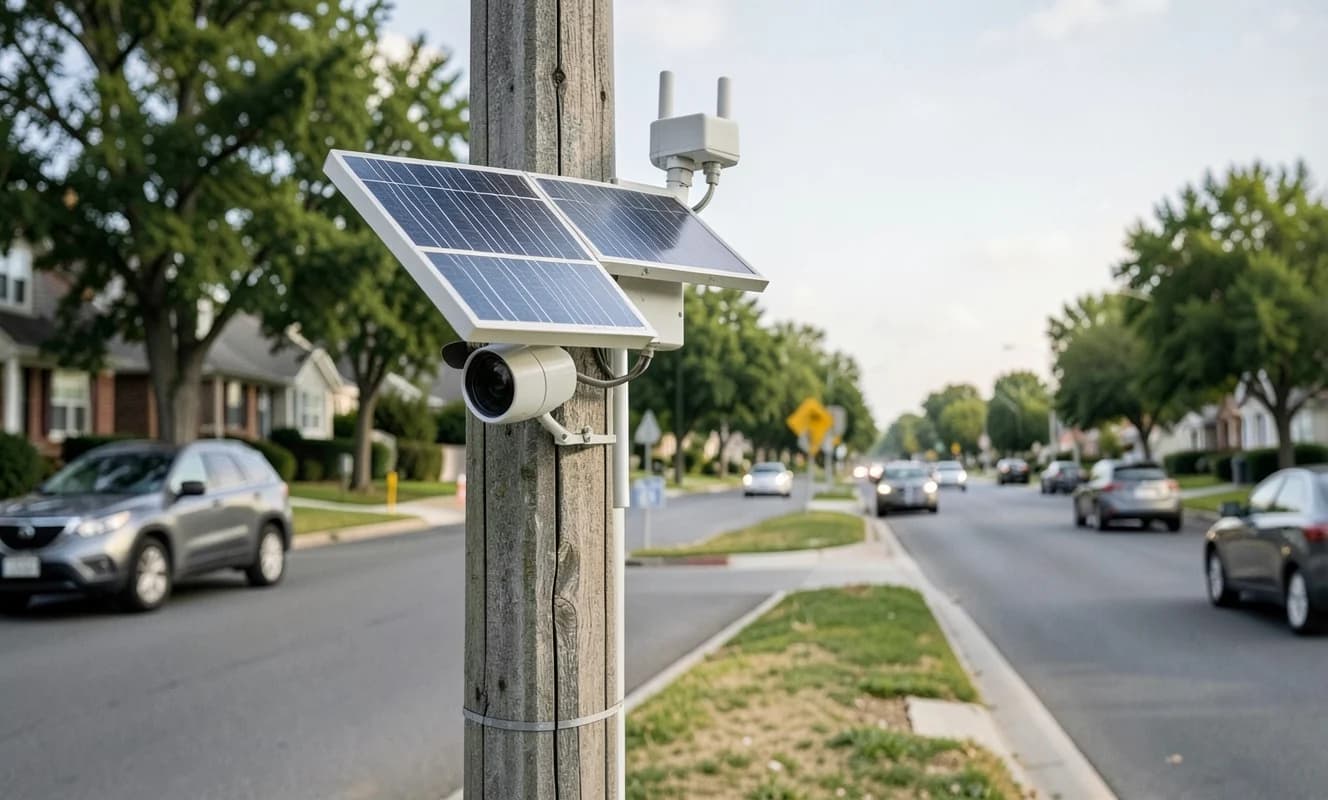
Hackers accedieron físicamente a una cámara de reconocimiento de matrículas Flock, copiaron la unidad de almacenamiento, obtuvieron la clave de cifrado y demostraron que la cámara detecta no solo vehículos sino también personas, genera miles de imágenes al día y comparte datos con miles de instituciones a través de la red nacional.
Los registros de búsqueda de la base de datos ALPR de Flock obtenidos por la EFF muestran que agentes de policía de todo EE. UU. ingresaron justificaciones sin sentido como 'LMAO', 'lol', 'idk' y pulsaciones aleatorias al acceder a la red de cámaras impulsada por IA.
En Black Hat USA 2026, ingenieros y investigadores de OpenAI analizarán el incidente OpenAI–Hugging Face reconstruido técnicamente, examinando sus implicaciones para la seguridad de la IA, la resiliencia cibernética y el cumplimiento normativo.
La vulnerabilidad CVE-2026-27540 en el plugin WooCommerce Wholesale Lead Capture permite carga de archivos sin autenticación y está siendo activamente explotada. Afecta a versiones 2.0.3.1 y anteriores.
CISA alerta sobre el uso activo de la vulnerabilidad VMware vCenter Syslog server por parte de ransomware; CVE-2026-59310. Broadcom parcheó el fallo en julio, pero 361 direcciones IP en 47 países siguen expuestas. Shadowserver monitorea más de 450 servidores sin parchear.
En 21 estados, en el marco de operaciones de cinco días coordinadas entre las direcciones de lucha contra delitos informáticos de las fiscalías y la policía, fueron detenidos 76 sospechosos.
En 21 estados se llevaron a cabo operaciones contra ciberdelincuencia coordinadas por el Ministerio del Interior. Se detuvieron a 150 sospechosos, 76 de los cuales fueron encarcelados.