Trezor, CryptoBilis'ten satılan üç Safe 5 cihazında kripto çalan donanım implantları buldu ve düzeltme yayımladı
Trezor, Endonezya bayisi CryptoBilis'ten satılan üç Safe 5 donanım cüzdanında ekran verilerini okuyup hücresel ağ üzerinden saldırgana gönderen kötü amaçlı devre kartları tespit etti; 11 Kasım'da yayımlanan 2.13.1 firmware'i bu implantları etkisiz hale getiriyor.
BleepingComputer 14 Kasım 2026Kaynakta yayın: 13 Kasım 2026 22:38 GMT+3 1 dk okuma AI destekli özgün özet
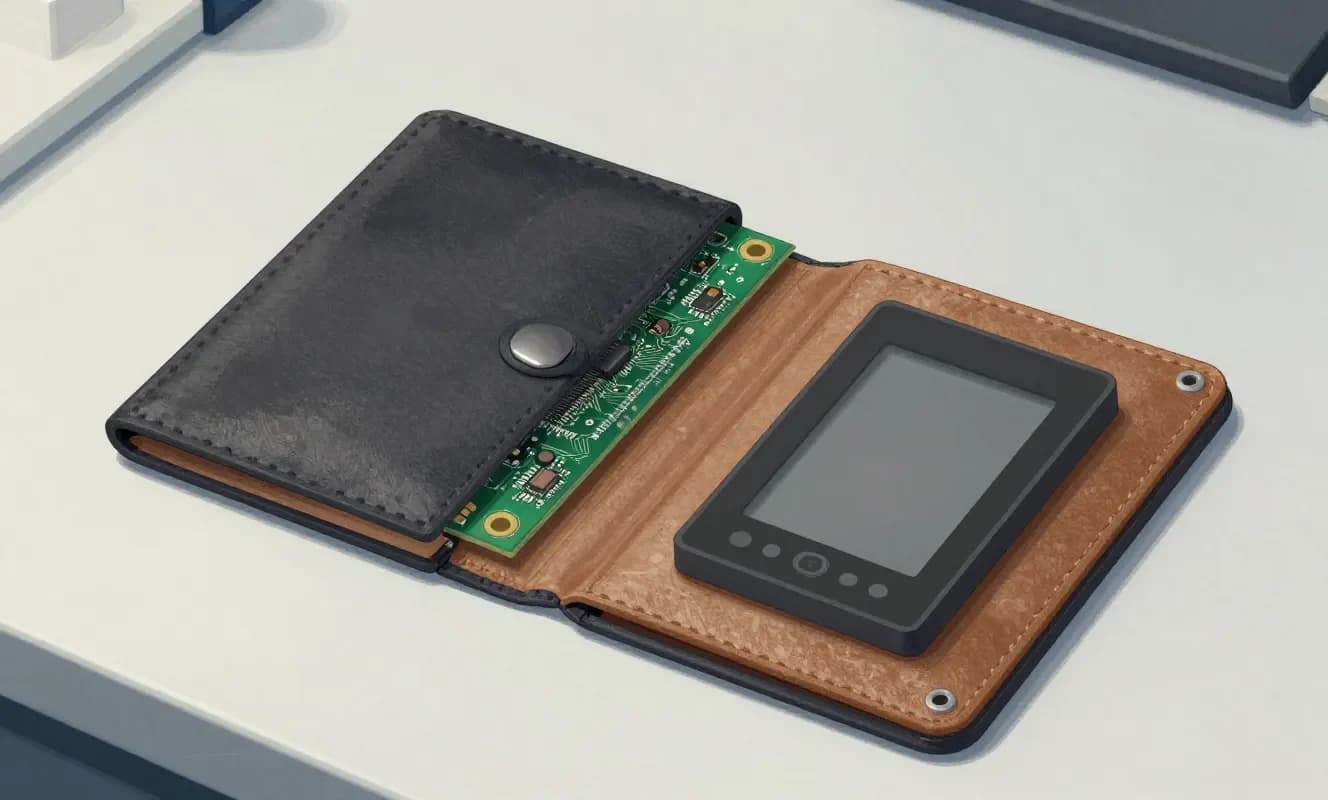
Görsel: Haber AI · Z-Image Turbo · Hugging Face AI
Trezor mühendisleri, Ekim'de bir müşterinin bildirimiyle başlayan soruşturma sonunda CryptoBilis'ten 20 Ağustos–23 Eylül 2026 arasında satılan üç Safe 5 cihazında ana kart ile ekran arasına yerleştirilmiş ek devre kartlarını laboratuvar ortamında doğruladı.
İmplantlar, cüzdan kurtarma kelimeleri ve geçiş ifadeleri ekranda göründüğünde bunları yakalayıp şifreleyerek mobil ağ üzerinden saldırganın sunucusuna iletiyordu; bağlantı yoksa veriyi saklayıp tekrar deniyordu.
Cihazların orijinal firmware'i ve Secure Element'i değiştirilmemişti.