セキュリティTrezor、CryptoBilis経由で販売された3台のSafe 5で暗号資産を窃取するハードウェア・インプラントを検出し修正版ファームウェアを公開
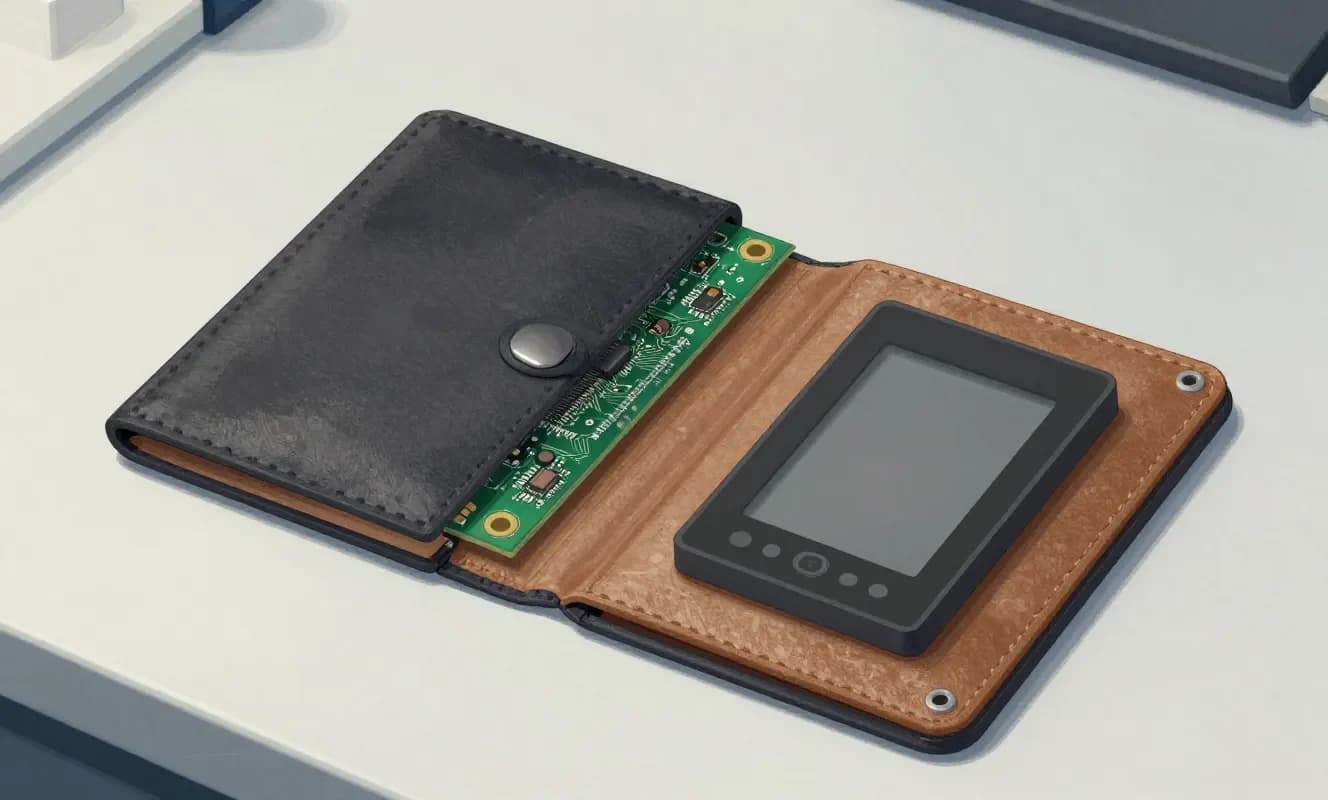
Trezorは、インドネシアの販売代理店CryptoBilis経由で販売された3台のSafe 5ハードウェアウォレットにおいて、画面データを読み取りセルラー網経由で攻撃者に送信する悪意ある回路基板を検出。11月11日に公開されたファームウェア2.13.1でこれらのインプラントを無効化した。
BleepingComputer 2026年11月14日原典の公開日: 2026年11月13日 22:38 GMT+3 約1分で読めます AIによる独自要約 画像: Haber AI · Z-Image Turbo · Hugging Face AITrezorのエンジニアらは、10月に顧客からの報告を受けて調査を開始し、2026年8月20日から9月23日の間にCryptoBilis経由で販売された3台のSafe 5デバイスにおいて、メイン基板と画面の間に挿入された追加の回路基板をラボ環境で確認した。
これらのインプラントは、ウォレットのリカバリーフレーズやパスフレーズが画面に表示されるとそれらを取得・暗号化し、モバイル網経由で攻撃者のサーバーへ送信していた。接続がない場合はデータを保存し、再送信を試みていた。
デバイスのオリジナルファームウェアおよびセキュアエレメントは改変されていなかった。
#Trezor#Safe 5#ハードウェアウォレット#サプライチェーン攻撃#ファームウェア更新#CryptoBilis#暗号資産セキュリティ