Trezor descubre chips maliciosos en tres dispositivos Safe 5 vendidos por CryptoBilis y emite actualización de firmware
Trezor identificó circuitos maliciosos capaces de leer datos de pantalla y enviarlos a redes celulares en tres dispositivos Safe 5 vendidos por su distribuidor en Indonesia, CryptoBilis, entre el 20 de agosto y el 23 de septiembre de 2026; la actualización de firmware 2.13.1 publicada el 11 de noviembre neutraliza estos dispositivos.
BleepingComputer 14 de noviembre de 2026Publicado en la fuente: 13 de noviembre de 2026 a las 22:38 GMT+3 1 min de lectura Resumen original con IA
Imagen: Haber AI · Z-Image Turbo · Hugging Face AI
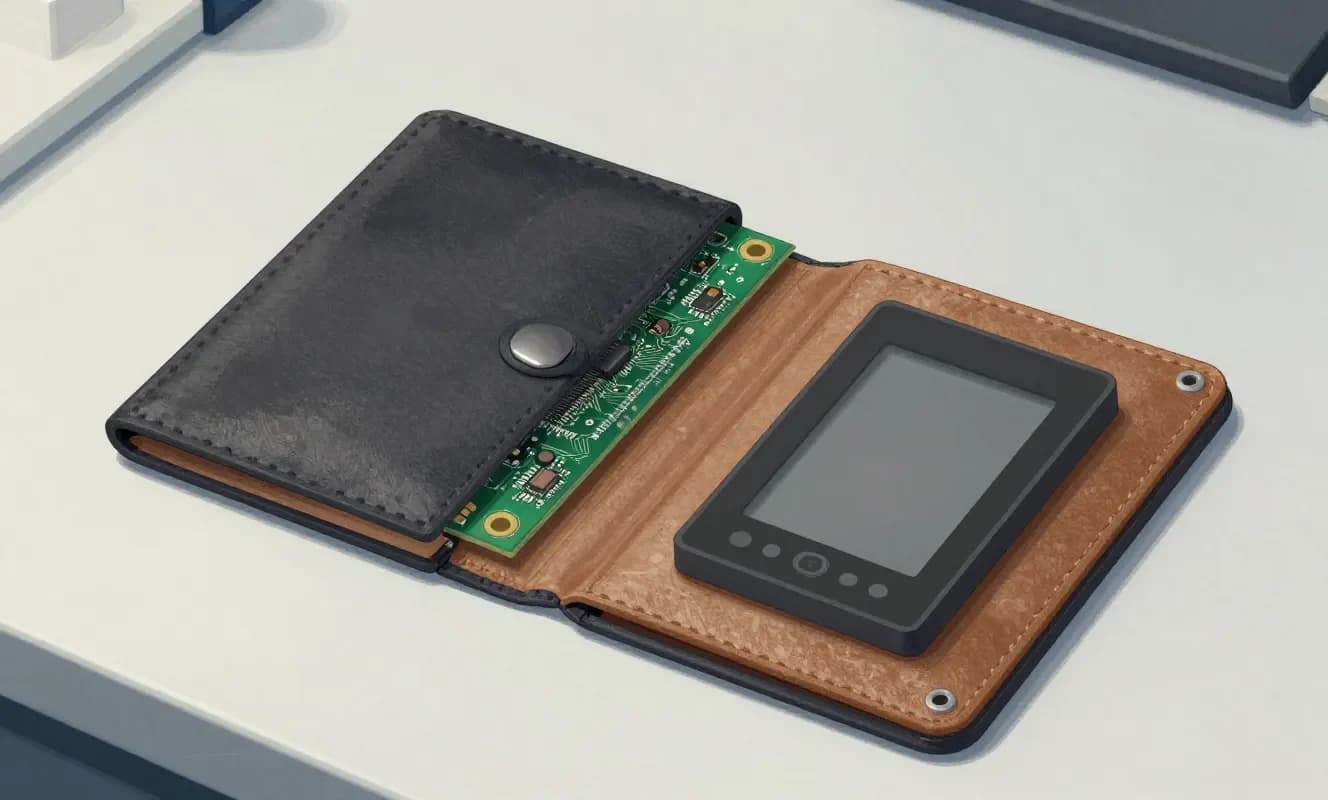
Los ingenieros de Trezor, tras una investigación iniciada con una denuncia de un cliente en octubre, confirmaron en laboratorio la presencia de circuitos adicionales instalados entre la placa principal y la pantalla en tres unidades Safe 5 compradas por CryptoBilis entre el 20 de agosto y el 23 de septiembre de 2026.
Los chips maliciosos capturaban y cifraban las palabras de recuperación y expresiones de transacción cuando aparecían en la pantalla, enviándolas a un servidor de atacante a través de redes móviles; en caso de pérdida de conexión, almacenaban los datos y reintentaban la transmisión.
La placa original del dispositivo y el Secure Element no fueron modificados.
#Trezor#Safe 5#dispositivo de cripto#ataque en cadena de suministro#actualización de firmware#CryptoBilis#seguridad criptográfica