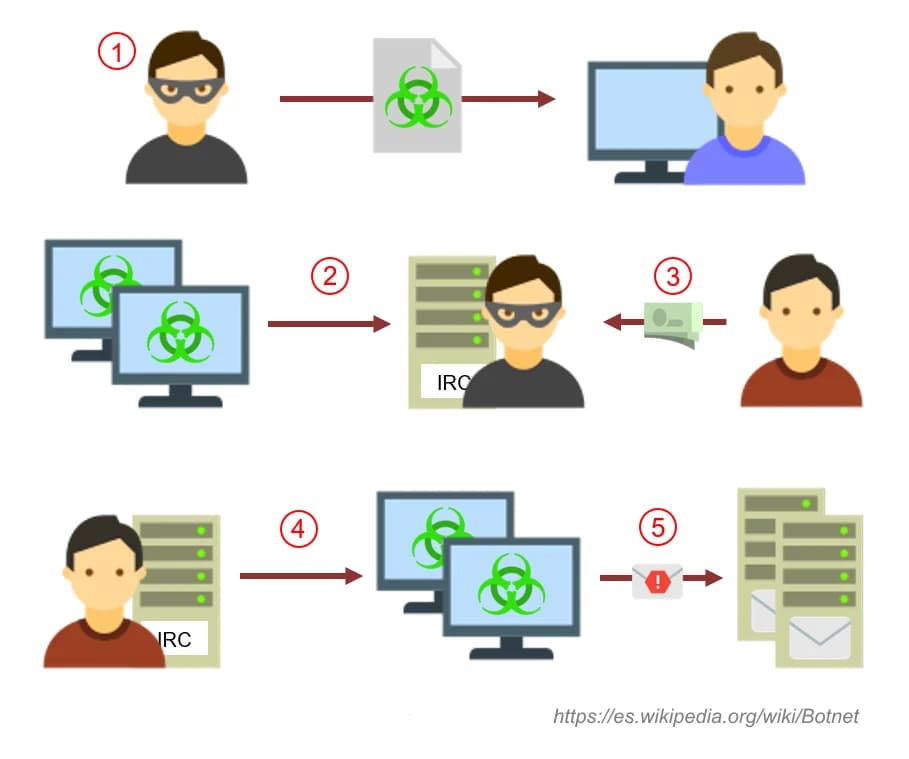
連邦捜査局(FBI)は業界パートナーと協力し、NetNutという大規模な家庭用プロキシサービスに関連する数百のドメインを押収した。NetNutはイスラエルのAlarum Technologiesが公に運営するサービスで、少なくとも200万台のデバイスからなるPopaボットネットと関連付けられていた。これらのデバイスはマルウェアに感染し、ユーザーの同意なしにプロキシノードに転用されていた。
NetNutのソフトウェアは、スマートテレビやストリーミングボックスなど家庭に広く普及するデバイスを、常時接続可能なプロキシノードに変換していた。これらのノードは他者に貸し出され、大規模なコンテンツスクレイピング、広告詐欺、アカウント乗っ取りなどの悪意あるインターネットトラフィックの仲介に使われていた。FBIと国税庁(IRS)によるこの作戦により、NetNutの公式サイトは差押え通知に置き換えられた。
Google脅威インテリジェンスグループ(GTIG)は、NetNutのプロキシネットワークがサイバー犯罪者によってソースIPアドレスを隠すために広く利用されていたと指摘した。GoogleはNetNutが悪意あるソフトウェアのコマンド&コントロールに使用していたアカウントとサービスを無効化し、技術的情報を警察機関と研究機関と共有した。Alarum TechnologiesはFBIと協力したと発表した。
専門家は、この作戦がサイバー犯罪コミュニティにとって大きな打撃になると評価している。以前にもIPIDEAのような競合サービスが標的とされており、NetNutの崩壊は特にDDoSボットネットなどの悪意ある活動に前向きな影響を与える可能性がある。しかしGoogleは、プロキシネットワークが他のサービスを再販して再構築する可能性があると警告している。
消費者には、信頼できるブランドのテレビボックスを選択し、アプリのインストール時に注意を払うよう勧められている。多くの無名のテレビボックスやスマートテレビアプリには、ユーザーの気づかないうちに家庭用プロキシネットワークにデバイスを組み込むソフトウェアが含まれている可能性がある。