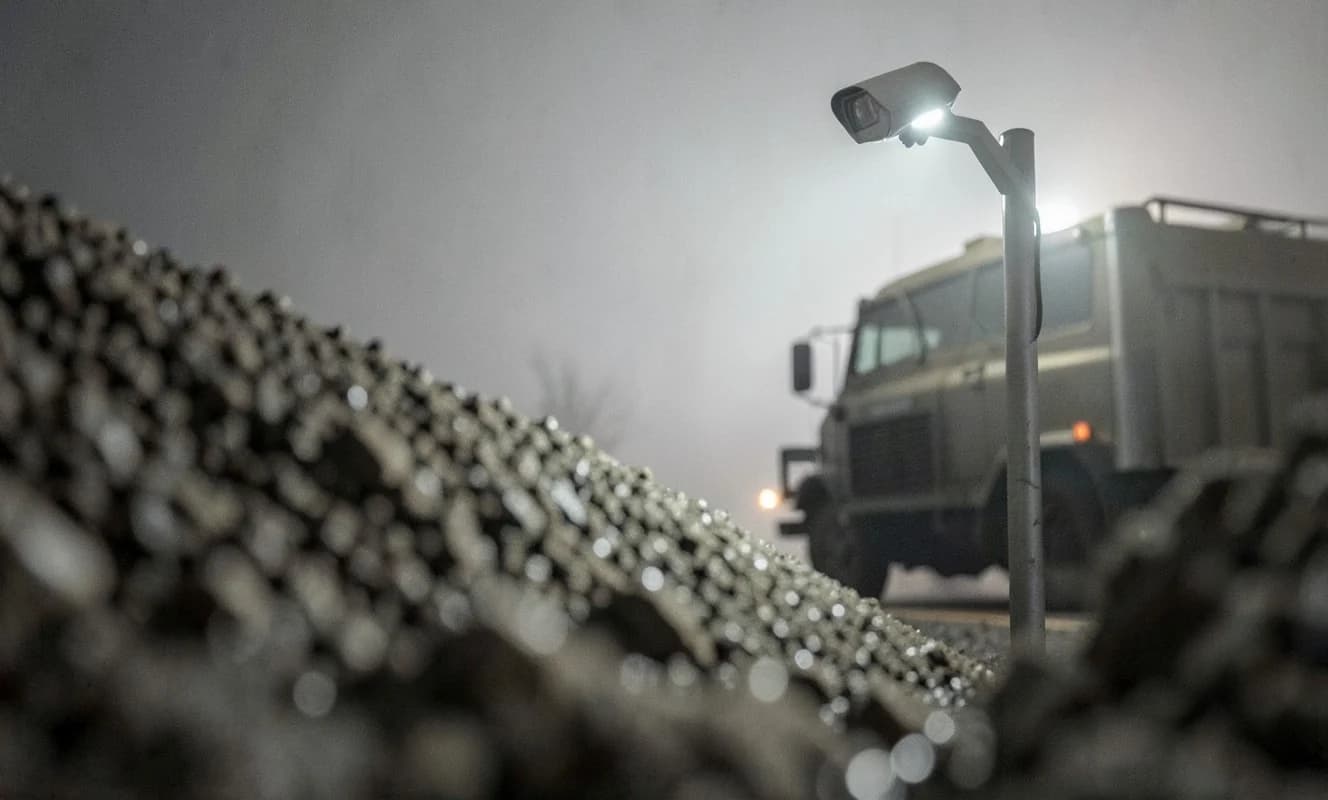
ロシア諜報機関は、ヨーロッパとウクライナのインターネット接続セキュリティカメラを乗っ取り、軍事ロジスティクスルート、武器輸送、基地の位置を監視している。オランダの民間・軍事諜報機関AIVDとMIVDは、この活動が継続しており、カメラがウクライナでの標的設定に使われていることを確認した。これらのカメラは、デフォルトパスワードと古いファームウェアにより容易にアクセス可能だ。
インターネットスキャン企業Censysは、NATO諸国、EU、ウクライナで8万7000台以上のカメラが既知の脆弱性を抱えていることを特定した。そのうち4000台以上がウクライナに設置されている。しかし、この数字はカメラのソフトウェアに直接的な欠陥があるのではなく、単に古いバージョンが動作していることを示している。実際の攻撃は限定的で、オランダでは数台のカメラが確認され、関係機関に警告が発出された。
セキュリティ専門家は、カメラをインターネットに接続しないこと、デフォルトパスワードを変更すること、多要素認証を有効化すること、ソフトウェアを最新に保つことを推奨している。また、センシティブなエリアをカメラの視野から外し、VPN経由でのみアクセスすることも重要だ。これらの攻撃は複雑なゼロデイ脆弱性ではなく、基本的なセキュリティ違反によって行われている。