Categoría

Ciberseguridad

Vulnerabilidades, ciberataques, malware, filtraciones de datos, privacidad y vigilancia digital

Actualidad

Actualidad de Ciberseguridad

759 noticias en el archivo

Hugging Face comprometida por un agente de IA autónomo

CiberseguridadBleepingComputer

Hugging Face confirmó que un agente de inteligencia artificial autónomo accedió a sus sistemas internos, robando credenciales y conjuntos de datos. Los modelos accesibles al público no se vieron afectados. La empresa ha implementado medidas de seguridad y continúa investigando con expertos externos.
Vulnerability in 7-Zip Allowing Code Execution via XZ Archives

CiberseguridadThe Hacker News

A vulnerability in 7-Zip, CVE-2026-14266, enables local code execution when opening specially crafted XZ archives. The flaw was patched in version 26.02 and only poses a risk when users manually open malicious files.

Critical Vulnerability in ServiceNow AI Platform Being Exploited in Attacks

CiberseguridadBleepingComputer

A critical vulnerability, CVE-2026-6875, in the ServiceNow AI Platform is being actively exploited by attackers. The flaw allows remote code execution without authentication. Although patched by ServiceNow, many organizations have not yet updated their systems.

SleeperGem: Ataque prolongado contra máquinas de desarrolladores a través de RubyGems

CiberseguridadThe Hacker News

Investigadores de ciberseguridad detectaron un ataque de cadena de suministro llamado SleeperGem dirigido al ecosistema Ruby. Tres paquetes Ruby maliciosos fueron publicados a través de cuentas inactivas durante años, instalando demonios en segundo plano en máquinas de desarrolladores con el fin de robar datos.

Hugging Face infiltrada por una IA autónoma

CiberseguridadThe Hacker News

Hugging Face sufrió un ataque cibernético en el que una IA autónoma aprovechó vulnerabilidades en su canal de procesamiento de datos. El ataque no afectó los modelos públicos, pero sí permitió el acceso a sistemas internos.

Critical Vulnerability in NGINX: Risk of Remote Code Execution and Service Disruption

CiberseguridadThe Hacker News

F5 has released updates to address CVE-2026-42533, a critical vulnerability in NGINX that can cause process crashes through specially crafted HTTP requests and, in some cases, enable remote code execution. The flaw manifests under specific configurations and can only be fully resolved through updates.

FBI se apodera de NetNut y la botnet Popa

CiberseguridadKrebs on Security

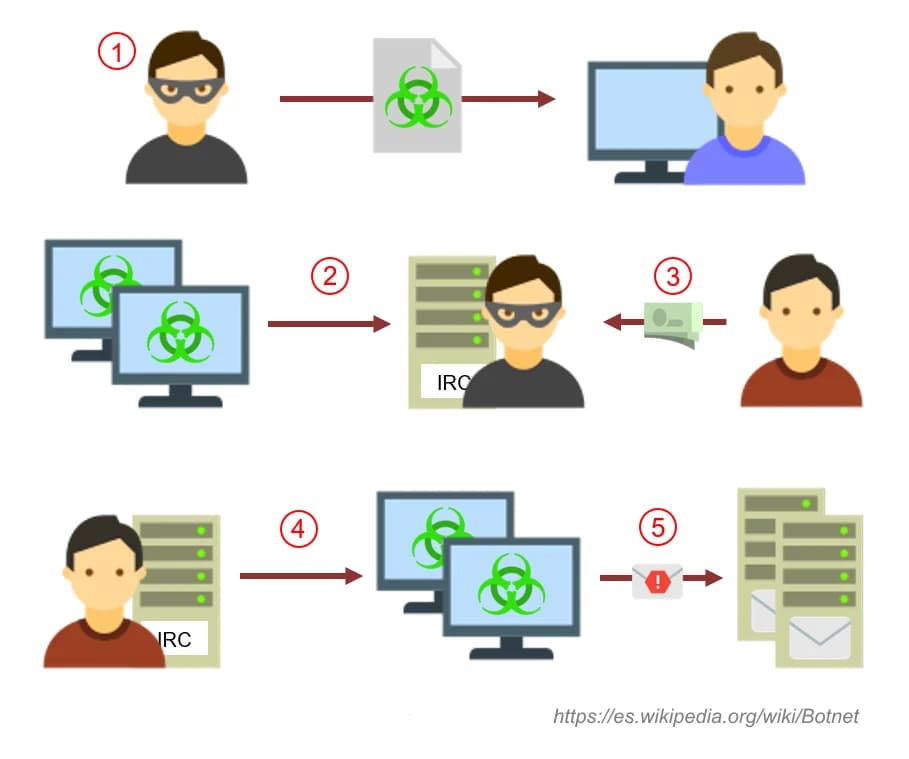
La FBI, en colaboración con socios industriales, tomó el control de cientos de dominios asociados al servicio de proxy residencial NetNut, vinculado a la botnet Popa. NetNut, propiedad de la empresa israelí Alarum Technologies, convertía dispositivos como televisores inteligentes y set-top boxes en nodos proxy para tráfico malicioso. La operación busca interrumpir significativamente las actividades de ciberdelincuentes.

Iniciativa de ciberseguridad gestionada por condenados: IRIS C2

CiberseguridadKrebs on Security

La iniciativa de ciberseguridad IRIS C2, que busca comprar vulnerabilidades de día cero en software popular, es dirigida por Jack Burkman y Jacob Wohl, condenados por actividades previas de empresas de inteligencia falsas y estafas. La empresa promete altos pagos para atraer investigadores talentosos.

Lecciones extraídas de la filtración de GitHub de la CISA

CiberseguridadKrebs on Security

La Agencia de Seguridad Cibernética e Infraestructura (CISA) publicó un informe sobre una filtración de datos causada por un contratista que expuso credenciales sensibles durante seis meses en un repositorio público de GitHub. El incidente reveló deficiencias importantes en la gestión de claves, la respuesta a notificaciones externas y la monitorización continua.