AI導入拡大でCISOの業務ストレスが増加、26%が退職を検討
企業のAI技術への急速な移行が情報セキュリティ責任者の業務負荷を増大させ、26%が退職を真剣に考えている。
脆弱性、サイバー攻撃、マルウェア、情報漏洩、プライバシー、デジタル監視
企業のAI技術への急速な移行が情報セキュリティ責任者の業務負荷を増大させ、26%が退職を真剣に考えている。
サイバー犯罪者は、BECフィッシング攻撃で検出されにくいファイルレス手法と低検出率のローダーを用いて、Agent Tesla、Remcos、XWorm、Best Private LoggerなどのRATやデータ窃取ツールを拡散している。
Rapid7は、AIを活用して構築されたWebDAVベースのフィッシングツールセットを特定した。このセットはメキシコで展開された攻撃キャンペーン中にサーバーから回収され、1,048ファイルで構成される。攻撃者はCVE-2025-33053などの脆弱性をテストし、署名済みWindowsバイナリをマルウェアで汚染しようとしていた。
HollowGraphというマルウェアが、Microsoft 365アカウントのカレンダー機能を隠蔽されたコマンド・データ通信チャネルとして使用。イラン関連の脅威グループが関与し、イスラエルの機関を主な標的としている。
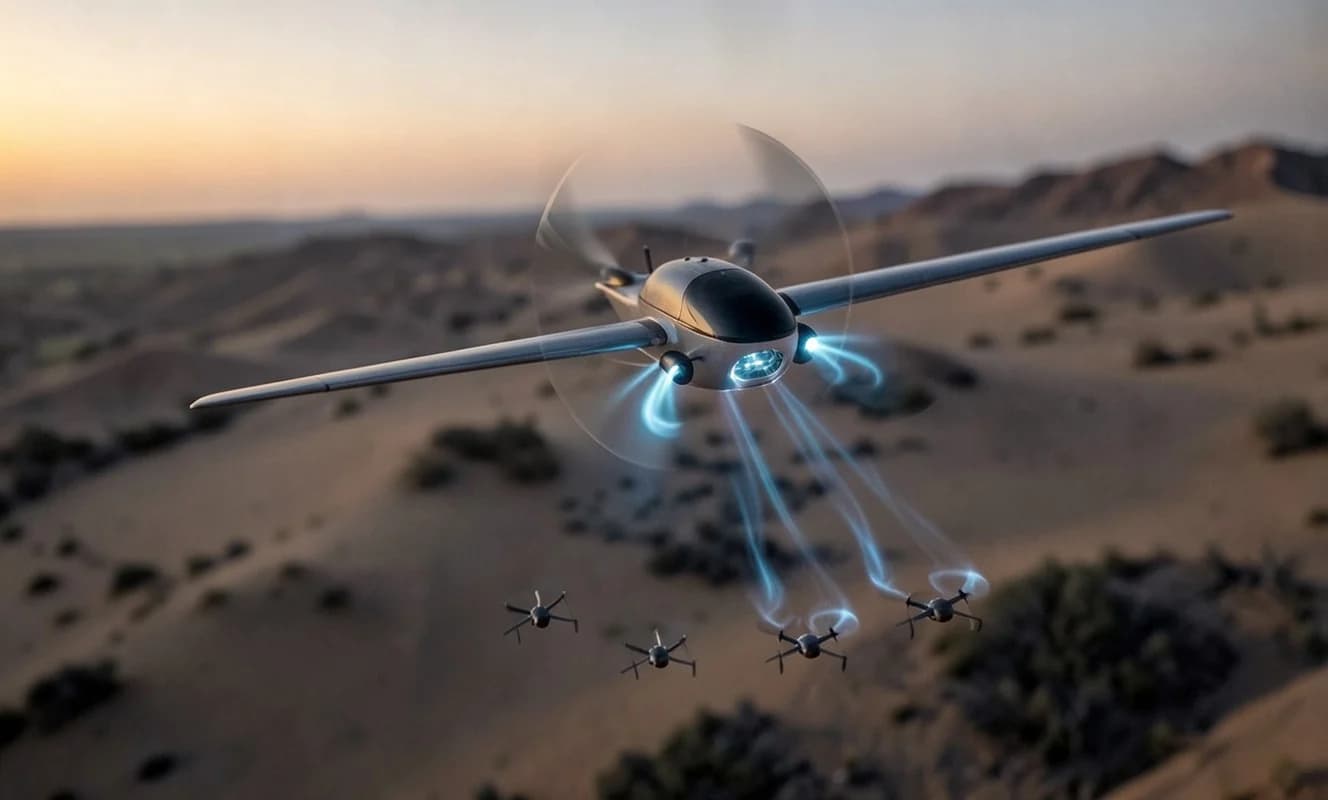
ロッキード・マーティンが開発したマイクロウェーブベースのカウンタードローンシステム「Morfius X-rotor」は、1回の飛行で50機以上の敵ドローンを電子システムを破壊して無力化。専用レーダーを必要とせず、既存の指揮通信ネットワークと連携可能。
量子コンピュータが従来の暗号を破るリスクに対し、NISTは2024年に量子耐性署名アルゴリズムML-DSAを標準化した。Cloudflareなど大手プロバイダーは既にこのアルゴリズムを導入しているが、署名システム向けにはさらに優れた解決策が開発中。ML-DSAは一時的な対策であり、SQIsignやUOVなどの代替手法が将来の要件を満たす可能性がある。
WordPressの最新版に存在する2つの重大な脆弱性が、攻撃者によって既に悪用されている。セキュリティ専門家は、更新されていない数千万のサイトが標的となっていることを確認した。
Group-IBは、HollowGraphマルウェアがMicrosoft 365カレンダーをコマンド&コントロールおよびデータ漏洩のチャネルとして隠密に利用していることを確認した。この手法は通常のAPIトラフィックに紛れ込み、セキュリティシステムを回避する。
英国発の医療請求ソフト企業Cranewareがサイバー攻撃を受け、大量の顧客データが流出したと発表。同社のソフトは米国各地の病院や薬局で広く利用されている。
セキュリティ企業Sophosの2025年調査によると、ランサムウェア攻撃の被害企業の約半数がデータ復旧のために身代金を支払っている。要求される身代金額は増加傾向にあり、一部の国は公共機関の支払いを法律で禁止している。AIツールの普及により攻撃はより洗練され頻発化し、企業は法的・財務的リスクに直面している。
今週、WordPress、SharePoint、SonicWall VPNデバイスで零日脆弱性を悪用した攻撃が発生。AIツールは脆弱性の発見と悪用の両方で活用されている。OpenSSLには11バイトのペイロードでサーバーをダウンさせるDoS脆弱性、OkoBotマルウェアが暗号鍵を標的とし、NadMeshボットネットがAIサービスから認証情報を盗んでいる。
今年、ワールドカップや米国建国250周年記念など、世界的な注目を集める大規模イベントが多数開催された。サイバー安全保障対策のおかげで、これらのイベントは一切の不具合なく成功裏に終了した。